Sāciet ar atbildību, nevis amata nosaukumu. SOC pakalpojums var nodrošināt uzraudzību vai brīdinājumu apstrādi, bet uzņēmumam tik un tā jāvienojas, kurš izvērtē eskalāciju, apstiprina rīcību un nodod atklātos riskus tālāk.
Šo ceļvedi publicē atlases programmatūras izstrādātājs Yena.
Pirms meklēšanas nošķiriet divus lēmumus: kādu pārklājumu var nodrošināt ārējs pakalpojums un kuram uzņēmuma darbiniekam jāpieņem ar vidi un prioritātēm saistītie lēmumi. Piemērs zemāk ir hipotētisks; atbildības sadalījums jāvienojas ar konkrēto pakalpojuma sniedzēju.
Kā izlemt, vai kiberdrošību nodrošināt ar iekšēju lomu vai SOC pakalpojumu?
Sāciet ar nepārtrauktas uzraudzības vajadzību un lēmumiem, kas paliek uzņēmuma ziņā. Salīdziniet pakalpojuma tvērumu ar iekšējo atbildību par prioritātēm, izmaiņu apstiprināšanu un nodaļu koordinēšanu.
Ja pakalpojuma sniedzējs uzrauga brīdinājumus, bet uzņēmumam jāizlemj, kā rīkoties ar konkrētu sistēmu, darba uzdevumā nosauciet šo iekšējo lēmumu un tā sadarbības partnerus. Tas ir darba organizācijas jautājums, nevis vispārīga rekomendācija par pakalpojuma modeli.
Pakalpojuma tvērums atšķiras. Līgumā un darba uzdevumā noskaidrojiet, kas uzrauga brīdinājumus, kas tos izmeklē, kurš drīkst veikt izmaiņas un kurš uzņēmumā pieņem lēmumu par prioritāti. Neuzskatiet, ka “SOC” automātiski nozīmē pilnu incidenta vadību.
Sastādot iekšējās lomas aprakstu, norādiet aizsargājamo vidi, lēmumu robežas, sadarbības komandas un to, ko cilvēkam jāspēj izskaidrot par iepriekš paveikto. Sertifikāta vai amata nosaukuma pieminēšana pati par sevi nepierāda konkrētu atbildību.
| Darba daļa | Ko var ietvert ārējais pakalpojums | Kas jānosaka uzņēmumā |
|---|---|---|
| Brīdinājumu uzraudzība | Uzraudzības laiks, brīdinājumu saņemšana un sākotnējā apstrāde | Kurš saņem eskalāciju un cik ātri tai jāreaģē |
| Incidenta izvērtēšana | Kādi pierādījumi tiek savākti un nodoti klientam | Kurš nosaka uzņēmuma prioritāti un apstiprina tālāko rīcību |
| Riska novēršana | Ieteikumi vai tehniska palīdzība, ja tas ir saskaņotajā tvērumā | Kurš piešķir īpašnieku, termiņu un pārbauda, vai izmaiņas ieviestas |
Kas jāiekļauj eskalācijas un nodošanas kārtībā?
Norādiet notikumu, kas sāk eskalāciju, saņēmēju, nepieciešamo kontekstu, lēmuma īpašnieku un nākamo nodošanas soli. Saskaņojiet arī, kā tiek atzīmēts neatrisināts jautājums un kurš to pārņem.
Hipotētiskā piemērā SOC nosūta incidenta kopsavilkumu uzņēmuma atbildīgajam, kurš nosaka prioritāti un uzdod turpmāko darbu. Atlases uzdevumā norādiet, par kuru šīs ķēdes daļu atbildēs jaunais darbinieks.
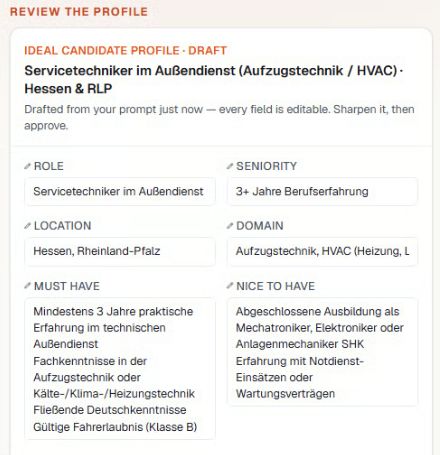
Yena Smart Match pamācība vācu valodā
Pirms līguma vai atlases uzdevuma pabeigšanas saskaņojiet piemēru: kāds notikums jāeskalē, kam tiek nosūtīta informācija, kādu kontekstu pievieno un kurš pieņem nākamo lēmumu. Vienojieties arī par nodošanu pēc darba laika un par to, kā tiek paziņots, ka jautājums vēl nav atrisināts.
Iekšējai lomai pārbaudiet spēju koordinēt uzņēmuma komandas, uzturēt lēmumu vēsturi un izskaidrot, kā pēc notikuma izvērtē rīcību. SOC pieredzei jautājiet par brīdinājumu triāžu, eskalāciju un incidenta izmeklēšanā paveikto; mākoņdrošības lomai – par IAM un konfigurācijas kontrolēm; GRC lomai – par riska izvērtēšanu, auditu un vadības lēmumiem. Neprasiet atklāt sensitīvu klienta vai incidenta informāciju; kandidāts var aprakstīt savu atbildību un pieeju vispārīgi.
Hipotētisks piemērs: pakalpojums uzrauga, uzņēmums lemj
Pieņemsim, ka vidēja lieluma uzņēmums iegādājas brīdinājumu uzraudzību, bet vēlas pieņemt lēmumus par savām sistēmām iekšēji. Iekšējās kiberdrošības lomas uzdevumā var norādīt eskalācijas saņemšanu, riska īpašnieka noteikšanu un nodošanu infrastruktūras komandai. Pakalpojuma sniedzējam jāsaskaņo brīdinājumu saturs, kanāls un robežas; tas pats par sevi neatbild uz jautājumu, kurš uzņēmumā lemj par prioritāti.
Pirms meklēšanas pārbaudiet, vai dežūra, darba grafiks, valoda un lēmumu pilnvaras ir skaidras. Neizseciniet amata nosaukumu vai pieejamību no profila; to apstipriniet sarunā.
Produkta izmēģinājumā pārbaudiet atlases darba plūsmu
Ja vērtējat Yena Smart Match, izmēģiniet vienu iekšējo kiberdrošības lomu ar saviem apstiprinātajiem kritērijiem. Yena Smart Match dokumentācija rāda, ka pirms salīdzināšanas ar esošo kandidātu kopu var pārskatīt atrašanās vietu, atalgojuma diapazonu un amata aprakstu, bet rezultātos tiek parādīts atbilstības pamatojums. Pārbaudiet, vai pamatojums norāda uz reālu darba pieredzes pierādījumu; rīks neizlemj, vai uzņēmumam vajag darbinieku vai SOC pakalpojumu, un neapstiprina drošības kvalifikāciju. Yena Smart Match pamācība vācu valodā.
Pārvērtiet lomu kompetenču kartē
SOC darbā nošķiriet brīdinājumu sākotnējo izvērtēšanu, eskalāciju, incidenta izmeklēšanu un pēcincidenta uzlabojumus. GRC lomā pārbaudiet pieredzi ar riska reģistriem, kontrolēm, piegādātāju izvērtēšanu un lēmumu skaidrošanu vadībai. Sertifikāts ir tikai viens signāls; pārliecinieties, ko kandidāts pats darīja un par ko atbildēja, neprasot sensitīvu informāciju par incidentu.
- SOC un incidenti: brīdinājumu sākotnējā izvērtēšana, eskalācija, izmeklēšana un pēcincidenta uzlabojumi
- Mākoņdrošība: IAM, konfigurācija, automatizētas kontroles un draudu modelēšana
- GRC un NIS2: Riska novērtējums, auditi, piegādātāji un vadības komunikācija
Izveidojiet pārbaudāmu talantu tirgu
Iekļaujiet bankas, telekomus, valsts pārvaldi, drošības pakalpojumu sniedzējus, tehnoloģiju uzņēmumus, kritisko infrastruktūru un blakus lomas tīklos, platformās un risku vadībā. Mazajā tirgū svarīga ir Baltijas mēroga karte.
Norādiet konkrētu uzdevumu — incidentu reaģēšanas funkcijas būve, mākoņvides kontroles vai NIS2 programma. Nesūtiet automātisku ziņu, pirms cilvēks nav pārbaudījis avotu, aktualitāti un atbilstību.
| Loma | Pierādījums | Lēmums |
|---|---|---|
| SOC un incidenti | Brīdinājumu izvērtēšana, eskalācija, izmeklēšana un uzlabojumi pēc incidenta | Prioritāte operatīvai lomai |
| Mākoņdrošība | IAM, konfigurācija, automatizētas kontroles un draudu modelēšana | Iekļaut platformu inženierus ar drošības pierādījumiem |
| GRC un NIS2 | Riska novērtējums, auditi, piegādātāji un vadības komunikācija | Pārbaudīt tehnisko dziļumu |
Meklēšanas tests un atbilstības robežas
Izmēģiniet “incident response” AND (SIEM OR SOC) AND (Latvia OR Baltic), pēc tam izslēdziet “sales” un “intern” kā negatīvus testus. Dabiskā valoda: “persona, kas vadīja incidenta izmeklēšanu un pēc tam mainīja kontroli”. Pārbaudiet dežūras, atbildību un valodu cilvēka sarunā.
Nosauciet incidenta lēmumu
Kiberdrošības speciālista darba uzdevums kļūst skaidrāks, ja amata nosaukuma vietā aprakstāt vidi, incidenta veidu un lēmumu, ko cilvēkam jāpieņem. Vai vajadzīgs SOC speciālists, kas vada eskalāciju; mākoņdrošības inženieris, kas strādā ar identitātes kontrolēm; OT speciālists, kas pārzina ražošanas nepārtrauktību; vai GRC speciālists, kas skaidro riskus vadībai? Katram variantam vajadzīgi citi pieredzes pierādījumi. Rīka nosaukums pats par sevi neapliecina atbildības līmeni.
Hipotētisks darba uzdevums: “Komandai vajadzīgs cilvēks, kurš pēc nopietna incidenta spēj atšķirt tūlītēju ierobežošanu no ilgtermiņa kontroles izmaiņām, pamatot lēmumu un sadarboties ar sistēmas īpašnieku.” Šis ir izdomāts piemērs, nevis klienta stāsts vai darba rezultāta solījums. Pirms meklēšanas pierakstiet dežūru kārtību, darba valodu, vidi un atbildības robežu starp tehnisko izmeklēšanu un ziņošanu vadībai. Nezināmo atzīmējiet kā jautājumu, kas jānoskaidro.
Pierādījumi no blakus lomām
Publiskajā profilā meklējiet darbības un sekas: eskalācijas kārtības maiņu, darbībām pēc incidenta, identitātes vai piekļuves kontroles pārskatīšanu, detektēšanas loģikas uzlabošanu, OT tīkla segmentēšanu vai risku pieņemšanas dokumentēšanu. Konference un sertifikāts var palīdzēt atrast avotu, bet neapstiprina, ka persona pati pieņēma lēmumu. Pārbaudiet, vai apraksts ir pirmajā personā, vai norādīts konteksts un vai rezultāts nav tikai komandas reklāma.
Pārbaudiet arī blakus jomas: drošības inženieriju fintech uzņēmumos, mākoņplatformu uzticamību, tīkla darbību kritiskajā infrastruktūrā, iekšējo kontroli un incidentu vadību ārpus kiberdrošības amata. Tās ir meklēšanas hipotēzes, nevis pierādīta atbilstība. Katrā gadījumā noskaidrojiet, vai kandidātam bija tiesības mainīt kontroli, vai pieredze gūta reālā incidentā vai mācību vidē, vai viņš spēj skaidrot risku auditorijai bez tehniskām zināšanām un vai pieredze ir aktuāla.
Būla vaicājums un operatoru pārbaude
Plašs meklēšanas vaicājuma piemērs: (SIEM OR SOC OR IAM OR “incident response” OR GRC OR OT) AND (incidents OR eskalācija OR izmeklēšana OR kontrole OR post-mortem) AND Latvija. Pēc rezultātu apskates sašauriniet vienu lomu: (IAM OR “cloud security”) AND (access OR identity OR politika OR kontrole) AND (Latvija OR Baltija) NOT (sales OR marketing OR students). Citātu zīmes izmantojiet tikai stabilām frāzēm, un talantu atlases speciālistam jāpārbauda, kā konkrētā platforma interpretē AND, OR, NOT un diakritiku.
Kļūdaini rezultāti var būt drošības pakalpojumu pārdošanas profili, kursu lapas, rīku mārketings vai profili, kuros “incident” minēts tikai uzņēmuma ziņās. Atveriet avotu un atzīmējiet: novērots — konkrēta darbība un vide; nezināms — lēmuma pilnvaras, dežūras un incidenta dziļums; eksperta jautājums — “Ko jūs pats mainījāt pēc izmeklēšanas, un pēc kā spriedāt, ka risks mazinājās?” Pēc tam cilvēks lemj, vai turpināt, lūgt papildu pierādījumu vai apstāties.
Incidenta piemērs pārbaudei
Piemērs ir hipotētisks: pēc aizdomīgas pieteikšanās SOC analītiķis ierobežo piekļuvi, saglabā pierādījumu un nodod lēmumu sistēmas īpašniekam. Meklēšanā neuzskatiet SIEM nosaukumu par pierādījumu, ka cilvēks pats veica šīs darbības. Jautājiet, kāds bija signāls, kāda bija personas atbildības robeža un kā tika dokumentēta nākamā kontroles izmaiņa. Ja atbilde nav publiski pārbaudāma, pietiek ar drošu, vispārīgu aprakstu vai ar atliktu lēmumu. Tas pasargā procesu no nepamatota secinājuma un ļauj ekspertam novērtēt incidenta dziļumu sarunā.
Mākoņa piekļuves pārbaude
Citā hipotētiskā situācijā piekļuves politika bloķē komandas darbu, un drošības speciālistam jāizvēlas īslaicīgs izņēmums vai ilgtermiņa kontroles labojums. Profilā meklējiet drošu norādi uz identitātes pārvaldību, izmaiņu pārskatīšanu vai sadarbību ar sistēmas īpašnieku. Pēc tam ekspertam jautājiet, kā tika fiksēts risks un kas apstiprināja lēmumu. Nevajag prasīt kontu nosaukumus, incidenta datus vai klienta vidi. Šis jautājums vienīgi pārbauda, vai publiski redzamā pieredze ir pietiekama turpmākai cilvēka sarunai.
CERT.LV: 2024. gada pārskats (kontekstam)
Yena kandidātu meklēšana · Personāla atlases procesa ceļvedis
Izmēģināt Yena Team
Pārbaudiet vienu kiberdrošības lomu, tās kritērijus un kandidātu pierādījumus, pirms izlemjat par nākamo atlases soli.
Izmēģināt Yena Team